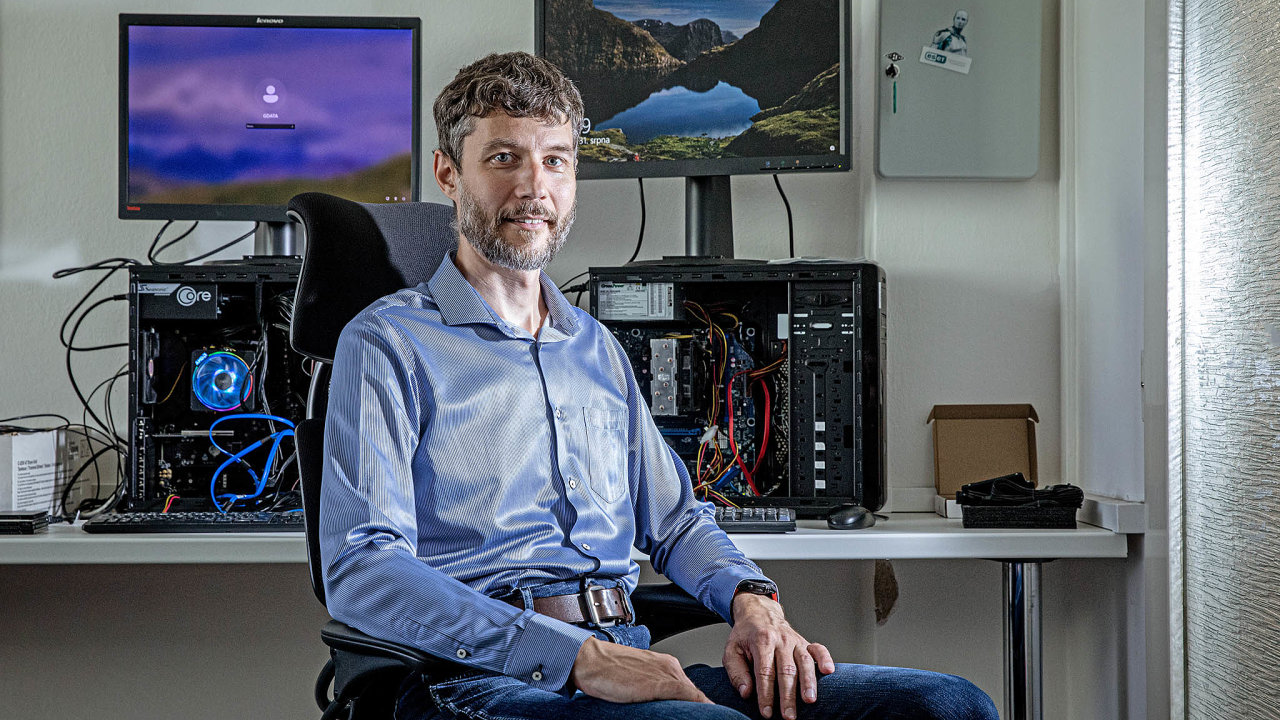
Společnost G–DATA servis je na trhu už třicet let. Začínala s prodejem a opravami počítačů v době, kdy technici ještě uměli proměřit obvod a vyměnit součástku. Dnes se stará o kompletní IT prostředí dlouhé řady menších a středně velkých firem, škol, neziskových organizací nebo třeba soukromých klinik – od sítí a serverů přes připojení k internetu a cloudové služby až po kybernetickou bezpečnost.
Co se za těch třicet let nejvíc změnilo na tom, co vaši zákazníci chtějí?
Především role IT ve firmách. Dřív bylo technickým zázemím, dnes na něm stojí prakticky celý provoz. Přestalo jít o jednotlivá zařízení, důležité je celé prostředí a jeho provázanost. Naši zákazníci už nechtějí shánět zvlášť dodavatele techniky, připojení, zabezpečení a školení. Požadují full servis. Externí IT už není jen hasičem na telefonu, kterému se zavolá, když něco hoří. Zákazník nekupuje technologii, kupuje funkčnost, dostupnost a klid na vlastní podnikání.
Je dnes vlastně ještě důležitý hardware, když může být všechno v cloudu?
Co se týče serverů, tak pokud zákazník nemá systémy, které vyžadují lokální soubory, snažíme se jeho data a komunikaci dostat do cloudů velkých poskytovatelů – je to tak pro něj jednodušší. Ale máme také zákazníka, dodavatele pro kritickou infrastrukturu státu, a ten si z cloudu vrátil data zpátky k sobě. Také některé privátní kliniky, o které se staráme, nechtějí mít data o svých pacientech uložená v běžných cloudových službách. A pak je tu prostá ekonomika: firmám, které mají například obrovské archivy fotek a videí, se ukládání tak velkých objemů dat do cloudu moc nevyplatí.
Ceny pamětí a disků letí nahoru. Jak to dopadá na plánování obnovy počítačů a serverů?
U počítačů to naše zákazníky tolik nebolí, protože jich nepotřebují obnovit stovky kusů. Drama nastává u serverů. Zrovna jsme aktualizovali nabídku zákazníkovi, který rok přemýšlel o náhradě starého stroje na hraně životnosti. Prakticky stejná konfigurace serveru dnes vychází téměř na trojnásobek loňské ceny. A ceny se výrazně mění i v horizontu několika měsíců, což zákazníkům komplikuje plánování obnovy. Takže možná budeme mít všude kolem krásná AI řešení, ale zároveň budou uživatelé pracovat na starých a pomalých počítačích.
Jak vlastně k AI přistupují vaši zákazníci?
Samozřejmě o tato řešení zájem mají. Nejsme ale ti, kdo firmě postaví AI agenty – to necháváme specialistům. Pro nás je klíčové hledisko bezpečnosti. Z tohoto úhlu pohledu může být AI černá díra na data. Zákazníkovi například může připadat jako dobrý nápad zpracovávat ve veřejných modelech a bezplatných chatbotech firemní dokumenty a smlouvy, jenže tím často dostává citlivá data mimo prostředí, které má firma pod kontrolou. Přitom stále platí, že buď za službu platíte penězi, nebo daty. Proto umíme poradit, s čím pracovat, a leccos zákazníkům také rozmluvit.
Kde mají dnes firmy v bezpečnosti největší slabiny?
Typicky u vzdálených přístupů. Ve firmách se až trestuhodně nedomýšlí, že vzdálený přístup k jejich datům nemusí použít jenom zaměstnanci. Pominu‑li moderní bezheslové ověřovací metody, tak řada firem se stále snaží vyhýbat i vícefaktorovému přihlášení. K tomu navíc lidé neradi pracují s hesly, takže je mají jednoduchá a používají je i na nepracovních účtech. Když pak dojde ke kompromitaci třeba špatně zabezpečeného e‑shopu, skončí hesla v databázích na darknetu a útočníkovi jimi stačí nakrmit robota a zkoušet, kam se dostane. A pokud se tyto dvě chyby sečtou, je malér na světě.
Přesně to se stalo u jednoho našeho zákazníka, kterého vícefaktorové ověřování „obtěžovalo při práci“. Přes uniklé heslo se potom útočníci snadno dostali do pošty účetní, četli si e‑maily a podle nich připravili kampaň s falešnými fakturami. Dalším velmi častým rizikem je shadow IT. Firma se třeba brání cloudu, ale zaměstnanci potřebují sdílet data se zákazníky. Tak si založí soukromá úložiště nebo použijí internetovou úschovnu. Data se tak dostanou úplně mimo kontrolu firmy. A do stejné kategorie dnes patří i nekontrolované používání AI.
Jak může firma posílit zabezpečení i bez velké investice?
Například nasadit vícefaktorové přihlášení všude, kam se dá dostat z internetu, většinou nestojí skoro nic. K tomu šifrování dat na zařízeních, zónování sítě a aspoň základní logování, které upozorní na podezřelé chování. Pomůže také omezení vzdáleného přístupu na nutné minimum, například jen na Českou republiku s výjimkami pro ty, kdo cestují. To lze udělat i s firewallem za pár tisíc. Ale ani sebelepší firewall nezachrání firmu, která své zaměstnance nevede k bezpečnému chování.
Daří se do školení a vymáhání pravidel bezpečnosti zapojit i management?
To je věčná klasika. U jednoho z našich velkých zákazníků došlo k drobnému incidentu, po kterém konečně proběhlo školení, které jsme už dlouho nabízeli. Management na něj ale nedorazil, měl jiné priority. Dva dny nato někdo z vedení udělal přesně tu školáckou chybu, na kterou jsme upozorňovali. Teprve od té chvíle se opatření začala brát vážně v celé firmě. Podle mě by pár hodin školení kybernetické bezpečnosti měli absolvovat všichni, kdo pracují s počítačem, stejně jako každý, kdo řídí auto, musel projít autoškolou. Věřím, že pomůže i nový zákon o kybernetické bezpečnosti, byť se řada firem stále snaží najít důvod, proč by se nové povinnosti neměly týkat právě jich. Obávají se totiž, že si tím přidělají další starosti.
Umíte klientům spočítat návratnost investice do zabezpečení?
Spíše umíme docela dobře vyčíslit náklady na to, když se bezpečnost zanedbá. Byli jsme už u několika vyjednávání o výkupném při ransomwarových útocích, takže máme představu, jaké částky dnes útočníci požadují. Snaží se odhadnout, na jak vysoké výkupné firma má, a podle toho jej nastaví.
Stáhněte si přílohu v PDF
Například u malinké firmy jsme se setkali s požadavkem na více než sto tisíc za zašifrovaný server a desítky tisíc za pracovní stanici, u firmy s větším obratem se požadavek na výkupné pohyboval v řádu milionů. Proti tomu můžeme postavit například náklady na zálohování dat. Pokud jsou data bezpečně uložená jinde, nemusí být zašifrování konkrétního počítače nebo serveru pro firmu zásadní problém. Ale tak jednoduché to dnes bohužel není, protože i vyděrači se přizpůsobili: nenápadně si stáhnou data a pak firmu vydírají tím, že je zveřejní. A pak jsou tu také náklady na odstávku a ztráta reputace.
Co bude podle vás dalším velkým krokem ve firemním IT?
Před deseti lety jsme věřili, že skončíme u tenkých klientů a všechno poběží v cloudu. Tomu ale brání zhoršující se bezpečnostní a geopolitická situace. Citlivá a kritická data a systémy se proto v některých případech začaly vracet zpátky k zákazníkům, kteří je chtějí mít víc pod kontrolou. Čekám spíš velkou proměnu samotné práce kvůli agentní AI. Řada profesí, kterým dnes zajišťujeme provoz IT, může zaniknout nebo se transformovat. Po třiceti letech na trhu si dovolím nadhled: technologie se nám kompletně změnily pod rukama, ale základní požadavek zákazníka je pořád stejný. Chce, aby mu IT fungovalo, a když nastane problém, aby se měl na koho obrátit.
Text vznikl ve spolupráci se společností G–DATA servis.
Článek byl publikován ve speciální příloze HN ICT revue.
Tento článek máteje zdarma. Když si předplatíte HN, budete moci číst všechny naše články nejen na vašem aktuálním připojení. Vaše předplatné brzy skončí. Předplaťte si HN a můžete i nadále číst všechny naše články.
- Veškerý obsah HN.cz
- Mobilní aplikace
- Bez reklam
- Odemykejte obsah pro přátele
- Články v audioverzi + playlist
- Možnost kdykoliv zrušit