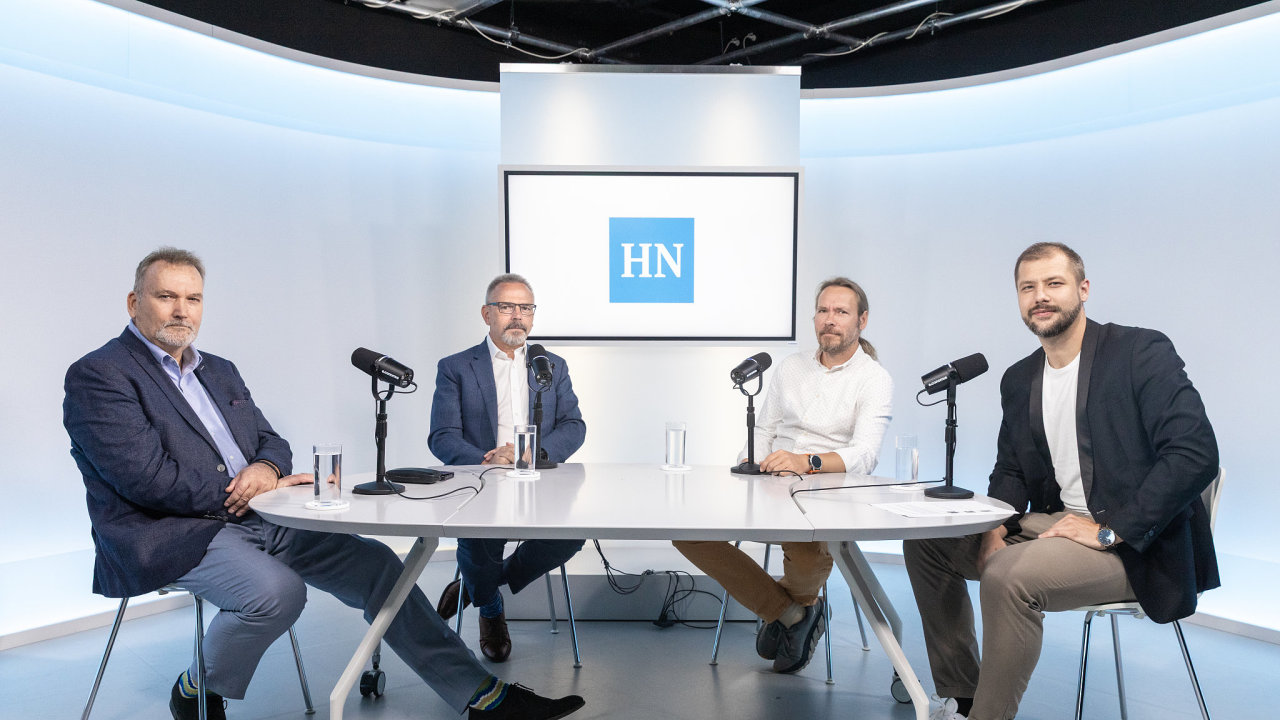
Velkých kyberútoků v Česku přibývá. Například v srpnovém útoku na finanční skupinu Partners hackeři získali citlivá data tisíců jejích klientů. Jak jsou na tom s ochranou před kyberútoky malé a střední firmy, řešili diskutující v debatě Hospodářských novin, která se konala na začátku září.
„Samotní majitelé a ředitelé firem nepřikládají kyberbezpečnosti velký význam. Ale hacker si vždy vybere ten nejslabší článek, tedy najde si tu firmu, která je v dodavatelském řetězci nejslabší, a dostane se k cíli,“ řekl Vladimír Kaděra, specialista kybernetické bezpečnosti ve společnosti ATS‑Telcom Praha.
Díky příchodu směrnice NIS2, která stanovuje přísná pravidla na ochranu sítí a informačních systémů, a díky tlaku obchodních partnerů či například pojišťoven se však postoj malých a středních podniků mění. „Firmy často argumentují, že na lepší zabezpečení nemají peníze. Ale základní požadavky kybernetické bezpečnosti lze plnit s minimálním nákladem anebo zdarma, nástroje na to dnes jsou,“ podotkl Kaděra. Dodal, že není potřeba mít drahý firewall, stačí dostatečně proškolit zaměstnance a dobře nastavit přístupová oprávnění a použít více faktorovou autentizaci.
Méně rutiny, více kontroly. Jak vybrat systém, který firmě skutečně pomůže
Mezi organizacemi jsou co do zabezpečení velké rozdíly, platí to například u nemocnic. „Některé nemocnice využily evropské peníze a dokázaly se v hardwarové a softwarové části velmi dobře bránit. Ale jsou i takové, které situaci podcenily, a dnes jsou daleko zranitelnější,“ řekl Pavel Borusík, bezpečnostní konzultant v společnosti ComSource.
Záleží podle něj vždy na schopnosti managementu předvídat situaci a uvědomit si, že kybernetická bezpečnost není jen nějaká součást IT, ale je to ochrana podnikání. Za velký problém považuje Borusík lidský faktor, který dělá vědomou či nevědomou chybu. „Proto proškolování, které nyní ze zákona vyplývá, je jednou ze základních priorit. Je třeba naučit lidi, že podceňovat bezpečnost na úrovni své vlastní osoby i dat, se kterými pracuji ve firmě, je trestuhodné,“ je přesvědčen Borusík.
Kyberbezpečnost už začíná být investice
V listopadu to bude rok, co platí evropská směrnice NIS2, která již kyberbezpečnost řeší na bázi povinnosti, nikoli dobrovolnosti. A mnoho věcí se podle diskutujících začíná posouvat směrem k lepšímu zabezpečení. Začínají se vytvářet větší kapacity odborníků. „Chytly se toho vysoké i střední školy a tvoří podmínky pro to, aby odborníků bylo více. I zaměstnanci už vnímají, že zásady kyberbezpečnosti je mají chránit před rizikem. A prioritizace kyberbezpečnosti jakožto investice s průběžnou podporou a nikoliv jen jako jednorázový nákup, začíná narůstat,“ všímá si Kaděra.
I Roman Kropáč, manažer rozvoje obchodu ve Skupině ICZ, souhlasí s tím, že management firem mění názor na problematiku bezpečnosti. „Už si uvědomuje svou roli a svou odpovědnost za rozhodnutí, která budou směřovat ke zlepšení ochrany proti kybernetickým útokům,“ zmínil Kropáč. Často však od firem slýchá otázku: Co by si na nás útočník vzal? „Útočníkovi stačí, když ví, že máte jako firma nějaký obrat, třeba deset milionů korun za měsíc. Když vás vyřadí na měsíc z činnosti, bude to pro vás zásadní ztráta. Může si tedy říct o milion korun za dešifrovací klíče,“ naznačil Kropáč.
Rozšíří se firemní směrnice na AI
Diskutující řešili také otázku, jak v zabezpečení proti kyberhrozbám pomáhá umělá inteligence. Podle Kaděry je problémem, že nikdo se nezabývá otázkou, jak konfigurovat nástroj pro potřeby dané firmy. „Vezmou defaultní nastavení, pustí nástroj na internet, pustí jej k firemním datům a mají problém,“ poukázal Kaděra.
Roman Kropáč předpokládá, že stejně jako se ve firmách uplatňují směrnice třeba na používání služebních vozů, budou existovat i směrnice na používání AI nástrojů. „My ji třeba máme a většina našich zákazníků si takovýto návod tvoří,“ uvedl Kropáč s tím, že základem je upozornit uživatele, že může pouštět do veřejného nástroje pouze určité informace a ty citlivé nesmí.
„Když jste hodně paranoidní, můžete si AI postavit ve sklepě, ve své vlastní serverovně, aby běžela lokálně, absolutně bez konektivity do okolního světa,“ popsal Kropáč. Tam ovšem systém narazí na omezený výkon.
Velká výzva bude expanze agentní AI
Podle Pavla Borusíka je však lidstvo na začátku komplexního využití umělé inteligence. „A řada lidí si neuvědomuje, že má v rukou interní dokument, a potřebuje si ho srovnat s něčím externím. Umělá inteligence to porovná velmi rychle, ale tím, že dokument poskytneme ven, může jej kdokoliv vidět,“ upozornil Borusík.
Je přesvědčen, že tento problém se do dvou let podaří potlačit. Nyní jsme ale podle něj v situaci, kdy je třeba obezřetnost u zaměstnanců vynucovat, aby se stala standardem chování.
Roman Kropáč očekává v blízké budoucnosti velký třesk, a to využívání agentních AI přímo jednotlivými zaměstnanci. „Až agentní systémy začnou využívat naše účetní, recepční či správce vozového parku, bude to velká výzva pro směrnice i pro nástroje, jimiž jsme schopni agentní AI kontrolovat,“ je přesvědčen Kropáč.
Závěrem diskuse se řešily také nejčastější typy útoků a to, jaké kanály k jejich realizaci hackeři využívají. Podle zkušenosti Pavla Borusíka jdou útoky většinou přes lidský faktor. „Když se přečte závěrečná zpráva incidentu, zjistí se, že primární počin byl, že někdo něco někam nevědomky vnesl. Natáhl něco z flashky, stáhl nějaký program, otevřel přílohu. Otázka je, kde bylo proškolení. Lidský faktor zatím vždy bude to největší nebezpečí,“ míní Borusík.
Partnery debaty jsou ComSource, ATS-Telcom, ICZ Group.
Tento článek máteje zdarma. Když si předplatíte HN, budete moci číst všechny naše články nejen na vašem aktuálním připojení. Vaše předplatné brzy skončí. Předplaťte si HN a můžete i nadále číst všechny naše články.
- Veškerý obsah HN.cz
- Mobilní aplikace
- Bez reklam
- Odemykejte obsah pro přátele
- Články v audioverzi + playlist
- Možnost kdykoliv zrušit